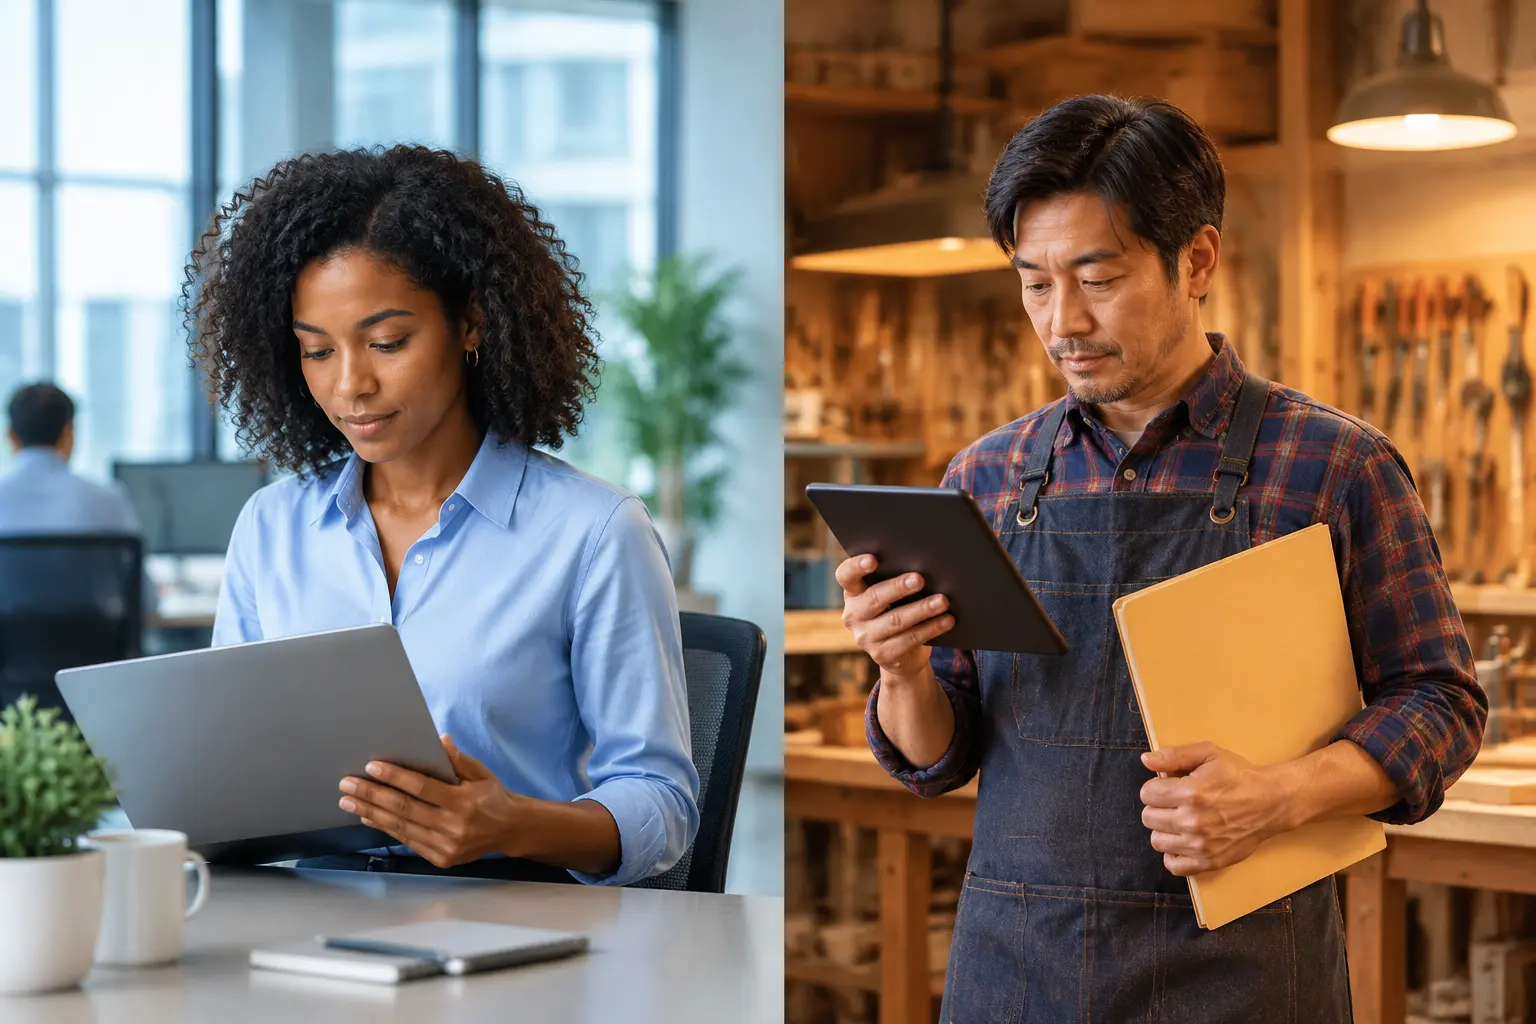
Un employé à distance doit ouvrir le système de comptes. Un entrepreneur n’a besoin que d’un dossier de projet. Donner aux deux personnes le même niveau d’accès est pratique, mais cela crée un problème que vous ne remarquerez peut‑être pas avant qu’un compte ne soit compromis.
Si vous comparez un VPN à un accès zero trust, commencez par cette question quotidienne : à quoi chaque personne doit‑elle réellement accéder ? Votre réponse compte plus que l’étiquette du produit.
Commencez par les applications utilisées par votre équipe
Faites une courte liste des systèmes accessibles hors du bureau. Incluez les partages de fichiers, les logiciels de comptabilité, les bureaux à distance, les applications infonuagiques et tout équipement nécessitant un soutien spécialisé. Notez qui utilise chaque système et s’ils travaillent à partir d’un portable fourni par l’entreprise ou d’un appareil personnel.
Cette liste révèle souvent pourquoi une seule solution d’accès à distance paraît inadaptée. Un employé peut avoir besoin de plusieurs systèmes internes, tandis qu’un fournisseur externe n’a accès qu’à une application. Ils ne devraient pas automatiquement recevoir les mêmes permissions.
Si vos applications sont déjà hébergées en ligne, vérifiez comment l’accès s’intègre à vos cloud services avant d’acheter un autre outil.
Un VPN peut encore être utile
Un VPN crée une connexion chiffrée entre un appareil et un réseau. Il peut être une manière pratique d’atteindre un serveur de bureau ou une application plus ancienne conçue pour être utilisée sur le réseau local.
Un VPN correctement configuré n’a pas à donner à chaque utilisateur un accès non restreint. Les règles de pare‑feu, les groupes d’utilisateurs et les paramètres d’authentification comptent tous. La faiblesse est souvent une configuration qui s’est développée avec le temps sans que personne ne revoie qui peut accéder à quoi.
Avant de remplacer un VPN fonctionnel, vérifiez ses mises à jour logicielles, l’authentification multifactorielle, les règles d’accès et le processus de suppression des comptes. Changer la méthode de connexion ne corrigera pas des comptes utilisateurs négligés ou un portable non entretenu.
Le zero trust change la façon dont l’accès est accordé
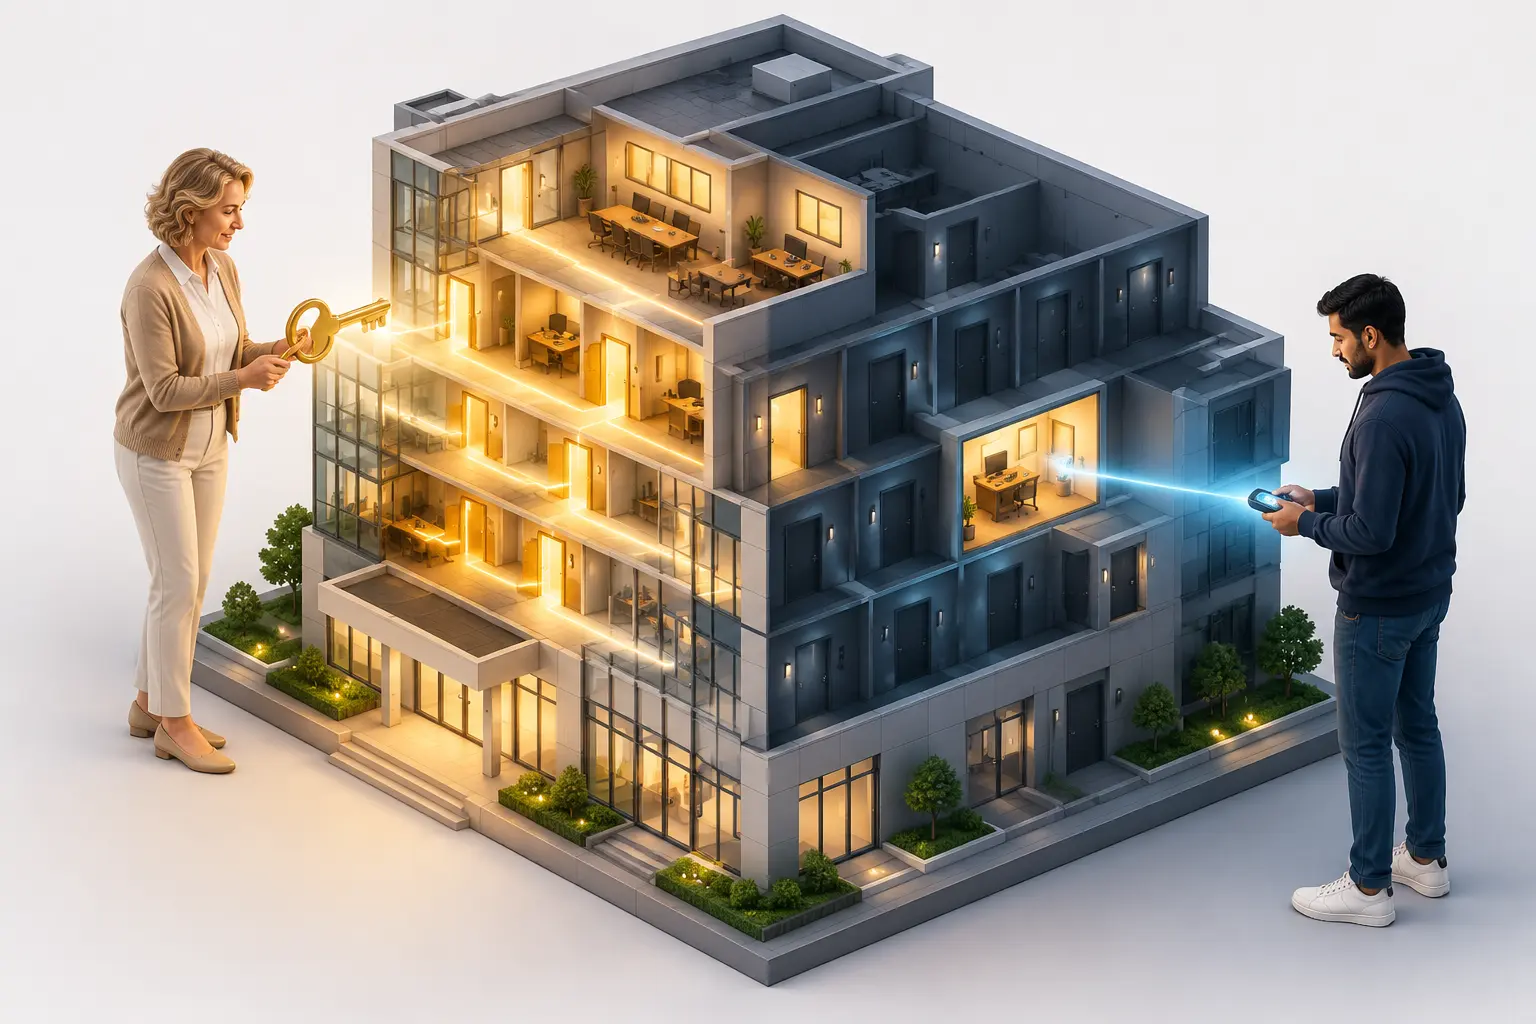
Le zero trust est une approche de sécurité, plutôt qu’un appareil ou un abonnement unique. Elle vous demande de vérifier l’accès et d’accorder aux personnes uniquement les permissions dont elles ont besoin. Zero Trust Network Access, souvent abrégé ZTNA, applique cette approche à la connexion des utilisateurs aux applications.
Par exemple, un entrepreneur qui supporte une seule application d’affaires pourrait se voir accorder l’accès à cette application sans être placé de façon large sur le réseau du bureau. Selon le service choisi et la configuration, les décisions d’accès peuvent aussi tenir compte de l’appareil et d’autres signaux de sécurité.
Cela peut convenir aux entreprises avec un mélange de personnel à distance, d’entrepreneurs et de systèmes infonuagiques. Cela demande toutefois une conception soignée. Quelqu’un doit maintenir les règles, gérer les problèmes d’accès et revoir les permissions au fur et à mesure que l’entreprise évolue. Vos cybersecurity arrangements devraient couvrir ces responsabilités.
Comparez le travail requis, pas seulement le prix de la licence
Demandez à chaque fournisseur d’expliquer comment sa proposition gère vos applications réelles. Une démonstration avec une application web générique est utile, mais elle ne prouve pas qu’un ancien logiciel de comptabilité, un lecteur réseau partagé ou une connexion de support spécialisé fonctionneront bien.
- Le personnel peut‑il accéder aux systèmes dont il a besoin sans étapes supplémentaires inutiles ?
- Comment l’accès sera‑t‑il limité pour les entrepreneurs et le personnel temporaire ?
- Que se passe‑t‑il lorsqu’un portable est perdu ou qu’un employé quitte l’entreprise ?
- Qui enquête sur une connexion échouée, et quelles informations peuvent‑ils voir ?
- Qu’impliqueront la migration, la formation et l’administration continue ?
Incluez le temps de soutien dans la comparaison. Un coût d’abonnement plus bas peut ne pas représenter d’économie si les changements d’accès courants deviennent difficiles à gérer. Une responsabilité claire du technical support fait partie de la décision.
Testez d’abord avec un petit groupe
Choisissez quelques personnes ayant des habitudes de travail différentes. Incluez quelqu’un qui utilise une application plus ancienne, une personne qui travaille à distance la plupart du temps et, si pertinent, un entrepreneur avec un accès limité.
Testez le travail normal, les réinitialisations de mot de passe, un changement d’appareil et la suppression d’accès. Gardez un plan de repli pour le pilote. Enregistrez les problèmes rencontrés pour que la décision finale reflète leur expérience plutôt qu’une présentation commerciale.
Vous n’avez pas besoin de migrer toutes les applications en une seule fois. Une approche par étapes peut laisser un VPN existant disponible pour des systèmes spécifiques pendant que vous évaluez un accès plus restreint aux applications ailleurs.
Choisissez une configuration que vous pouvez maintenir
La bonne approche dépend de vos applications, appareils et ressources de soutien. Commencez par une liste d’accès claire, corrigez les lacunes évidentes et testez les changements proposés avant un déploiement plus large.